AIエージェントに社内データや外部ツールを接続しようとすると、APIごとに実装するべきか、MCPを使うべきかで迷います。MCPは接続作業を魔法のように自動化する機能ではありません。AIアプリとデータ・ツールの間に共通の受け渡し方を用意するプロトコルです。本記事では構成要素、APIとの違い、導入判断、認証と権限の注意点まで整理します。
MCPはModel Context Protocolの略です。接続先を増やしやすくする一方、権限・認証・監査を自動で安全にしてくれるものではありません。読み取り専用の小さな接続から始めます。
公開:2026年5月29日 最終リライト:2026年9月10日
- MCPとは何か
- MCPとAPI・RAG・Function Callingの違い
- MCPでできること
- MCPの仕組みをHost・Client・Serverで理解する
- MCP導入が向くケース・向かないケース
- 安全な導入手順
- MCPのセキュリティで確認すること
- マーケティング業務での使い方
- MCPとは「AIと外部データ・操作の接続方法をそろえる規格」
- MCPの全体像をHost・Client・Serverで理解する
- Tools・Resources・Promptsの違い
- MCPとAPI・Function Calling・RAGの違い
- ローカルMCPとリモートMCPの違い
- MCP導入で起きる主なセキュリティリスク
- 安全なMCP Serverを選ぶ12項目
- MCPを企業へ導入する7ステップ
- 営業・マーケティングでのMCP活用例
- MCPを使わない方がよいケース
- PoCで測るべきKPI
- 2026年仕様更新を追うときの注意点
- MCP導入後の運用台帳テンプレート
- MCPで「記事改善」を行う場合の具体的な設計例
- MCPの導入効果を過大評価しないための確認
- まとめ
- よくある質問
- 参照した一次情報
- 確認した公式情報
MCPとは何か
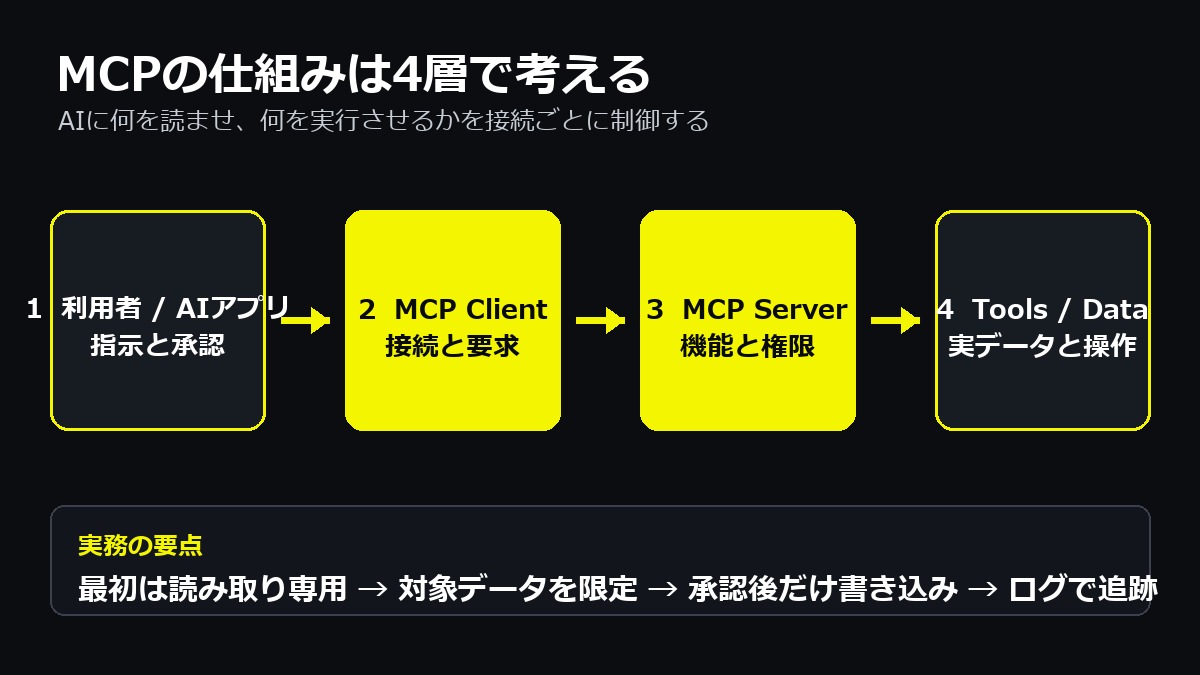
MCPは、AIアプリケーションが外部のデータソースやツールへ接続するためのオープンな標準です。公式ドキュメントでは、AIアプリをクライアント、接続機能を提供する側をサーバーとして扱い、リソース、ツール、プロンプトなどを共通形式で公開します。
MCPとAPI・RAG・Function Callingの違い
| 方式 | 役割 | 向く場面 | 注意 |
|---|---|---|---|
| API | サービス固有の機能を提供 | 直接・細かな制御 | 接続先ごとに仕様が異なる |
| MCP | AI向け接続の共通形式 | 複数AI・複数接続の再利用 | サーバーの信頼性と権限管理 |
| RAG | 関連文書を検索して文脈へ追加 | 社内文書・FAQの回答 | 検索品質と更新 |
| Function Calling | モデルが定義済み関数を選ぶ | アプリ内の処理実行 | 実行前検証と引数チェック |
MCPはAPIを置き換えるというより、既存APIやローカル機能をAIから扱うための接続層として使われます。RAGやFunction Callingと組み合わせる場合もあります。
MCPでできること
データを読む
社内ドキュメント、ファイル、データベース、分析結果などを、許可された範囲でAIが参照できます。営業担当が顧客履歴を要約する、マーケターが広告レポートを読む、といった用途です。
業務ツールを操作する
チケット作成、タスク更新、下書き保存など、外部ツールの操作を公開できます。ただし削除、送信、支払い、権限変更など不可逆な処理は、人の承認を挟む設計が必要です。
接続実装を再利用する
同じ接続を複数の対応クライアントから利用できる可能性があります。ただし各クライアントの対応範囲、認証方式、運用条件は確認します。
MCPの仕組みをHost・Client・Serverで理解する
MCPは、AIアプリが外部の情報や機能を共通の形式で利用するための接続ルールです。実務では、利用者が操作するAIアプリ側のHost、接続を管理するClient、データや操作機能を公開するServerを分けると、どこで認証し、何を許可し、どこにログを残すかを整理できます。
| 構成 | 役割 | 確認する責任 |
|---|---|---|
| Host | 会話、承認、結果表示を行うAIアプリ | 誰が使うか、何を画面に出すか |
| Client | Serverとの接続とメッセージ交換を管理 | 接続先、認証状態、タイムアウト |
| Server | データ参照や業務操作を機能として公開 | 許可する範囲、入力検証、操作ログ |
Tools・Resources・Promptsの違い
Toolsは検索、登録、更新など実行可能な操作、Resourcesは文書やデータなど参照対象、Promptsは再利用する指示のひな型として考えると整理しやすくなります。顧客台帳を読むResourcesと、顧客情報を更新するToolsでは事故時の影響が異なるため、同じ権限で公開しません。
ローカル接続とリモート接続
端末内のファイルや開発環境へ接続する場合と、社内外のサーバーへ接続する場合では、認証、ネットワーク、秘密情報の保管、ログの管理者が変わります。検証では読み取り専用のローカル環境から始め、外部送信と書き込み操作は承認工程を追加してから広げます。
MCPとA2Aは目的が異なる
MCPはAIアプリとツール・データの接続を標準化する考え方です。一方、A2Aは複数のエージェントが役割や進捗を共有して協働する場面で比較されます。社内データを読ませたいだけなら、最初から複数エージェント連携まで導入する必要はありません。
- 公開済み文書だけを対象にする
- 最初は読み取り専用にする
- 利用者を少人数に限定する
- 接続先と操作結果を記録する
- 書き込みは人の承認後に実行する
- 停止方法と責任者を先に決める
営業資料検索から始める導入例
最初の検証では、公開済みの営業資料だけをResourcesとして読み取り、質問に対して候補資料名と該当箇所を返す構成にします。CRMへの書き込みやメール送信はまだ許可しません。回答が正しいか、資料を探す時間が減ったか、古い版を参照していないかを2週間測ります。読み取りで再現性が確認できた後に、下書き作成、承認依頼、登録と一段ずつToolsを増やします。
この順序なら、MCPを導入したこと自体ではなく、検索時間、誤参照、承認待ち、手作業登録のどこが改善したかを切り分けられます。接続数を増やすほど成果が上がるわけではありません。使われないServer、広すぎる権限、所有者不明の接続は、月次で停止候補にします。
MCPサーバー選定で見る項目
提供者、更新履歴、ソース公開状況、必要権限、送信データ、認証方式、ログ、障害時の停止方法を確認します。便利な配布物でも、管理者が不明、過剰な権限を要求する、更新が止まっている場合は本番利用を避けます。自作する場合も、入力値の検証と権限確認をClient任せにしません。
本番化の可否を決める記録
接続名、所有者、利用部署、読み取り・書き込み範囲、認証方式、保存するログ、承認が必要な操作、停止方法、見直し日を台帳にします。PoC終了時には、削減時間だけでなく、誤取得、権限超過、操作失敗、人の承認で止めた回数を確認します。成果が小さい接続や管理者不在の接続は、便利そうでも本番へ残しません。
MCP導入が向くケース・向かないケース
| 状況 | 判断 |
|---|---|
| 複数のAIアプリから同じデータへ接続したい | MCPを比較する価値が高い |
| 一つのサービスへ単純な一回接続 | 直接APIの方が簡単な場合がある |
| 権限モデルが未整理 | 接続前にID・権限を整える |
| 誤操作の損害が大きい | 読み取り専用または承認付きから始める |
| 既存APIが安定し監査も整っている | 無理にMCPへ置き換えない |
安全な導入手順
- 業務と必要データを一つに絞る
- 既存API・RAG・MCPを比較する
- サーバー提供者とコードの信頼性を確認する
- 読み取り専用・最小権限で接続する
- 認証情報を端末やソースへ直書きしない
- 実行ログと人の承認を用意する
- 代表ケースで誤操作とプロンプトインジェクションを試す
- 問題がない範囲だけ書き込み権限を広げる
MCPのセキュリティで確認すること
- 接続先ドメインと提供者を確認した
- OAuthの権限範囲を読んだ
- 不要なツールを公開していない
- トークンを安全な保管先に置いた
- 操作ログを追える
- 外部文書の指示をそのまま実行しない
- 削除・送信・購入に承認がある
- 停止と資格情報失効の手順がある
MCP導入で最初に作るべきKPIは『接続数』ではありません。手作業時間、誤取得、承認待ち、失敗時の復旧時間です。接続先を増やす前に、1業務で安全に閉じる運用を作ります。
マーケティング業務での使い方
広告、SEO、CRM、アクセス解析を接続する場合、AIへ全権限を渡さず、まず読み取りと下書き作成に限定します。広告予算変更や公開更新は、根拠データと差分を表示したうえで人が承認します。AIエージェント全体の導入手順はAIエージェント導入ガイドも参照してください。
MCPとは「AIと外部データ・操作の接続方法をそろえる規格」
MCP(Model Context Protocol)は、AIアプリケーションが外部のデータ、ツール、定型プロンプトへ接続する方法を標準化するオープンプロトコルです。USBのように何でも安全につながる魔法ではありません。接続形式をそろえやすくする一方、どのデータを渡すか、どの操作を許すか、誰が承認するかは導入側が設計します。
MCPはAIモデルそのものではなく、AIを使うHostと外部機能を提供するServerの間で、利用可能な情報・道具・手順をやり取りするための共通ルールです。
MCPの全体像をHost・Client・Serverで理解する
| 構成 | 役割 | 例 | 管理責任 |
|---|---|---|---|
| Host | 利用者、AI、複数接続を統括 | AIデスクトップ、IDE、業務アプリ | 同意、権限、会話、接続管理 |
| Client | 特定Serverとの通信を担当 | Host内の接続コンポーネント | 接続状態、能力交渉、メッセージ |
| Server | Resources・Tools・Promptsを公開 | ファイル、CRM、検索、社内DB | 認証、処理、返却データ、ログ |
重要なのは、MCP Serverが通常、会話全体や他のServerを自動的に見られる設計ではない点です。Hostが必要な情報と接続を管理します。ただし実装が不適切なら境界は崩れるため、「規格を使っている=安全」とは判断できません。
Tools・Resources・Promptsの違い
| 要素 | 意味 | 具体例 | 主なリスク |
|---|---|---|---|
| Tools | AIが呼び出せる処理 | 検索、メール下書き、CRM更新 | 誤操作、過剰権限、外部送信 |
| Resources | 参照できるデータや文脈 | ファイル、規程、DBレコード | 情報漏えい、古い情報、権限逸脱 |
| Prompts | 再利用する定型手順 | 議事録化、監査、レポート作成 | 古いルール、隠れた指示、誤用 |
読み取りと書き込みを同じToolへまとめると、権限管理が難しくなります。検索、下書き、更新、削除は別のToolとして公開し、利用者と環境ごとに許可を変えます。
MCPとAPI・Function Calling・RAGの違い
| 用語 | 主な役割 | MCPとの関係 |
|---|---|---|
| API | システム同士の機能・データ連携 | MCP Server内部で既存APIを呼ぶことがある |
| Function Calling | モデルが定義された関数を選び引数を作る | MCP Toolをモデルへ提示する実装で使われる |
| RAG | 検索した情報を回答文脈へ追加 | MCP ResourceやTool経由で検索元へ接続できる |
| MCP | AIアプリと外部機能の公開・利用形式をそろえる | 接続の再利用性と発見性を高める |
MCPを採用しても、基盤となるAPIやデータ設計は不要になりません。接続先が一つで処理も固定なら、直接APIの方が単純な場合があります。複数のAIアプリから同じ機能を利用したい、接続を交換・再利用したい場合にMCPの価値が大きくなります。
ローカルMCPとリモートMCPの違い
| 方式 | 特徴 | 向く用途 | 注意点 |
|---|---|---|---|
| ローカル | 利用者のPC上でプロセスを起動 | ローカルファイル、開発ツール | 端末権限、秘密情報、配布・更新 |
| リモート | HTTP経由で共有Serverへ接続 | 社内サービス、SaaS、共通基盤 | 認証、Origin、監視、可用性、通信 |
ローカルServerは外部公開しないから無条件に安全ではありません。公式仕様ではローカルHTTPはlocalhostへ束縛し、Originを検証し、適切な認証を実装する考え方が示されています。0.0.0.0で不用意に待ち受けると、他端末やWeb経由の攻撃面が広がります。
MCP導入で起きる主なセキュリティリスク
必要ない更新・削除・全件閲覧まで許可してしまう。
文書やWeb内の偽の指示を命令として扱う。
認証情報を設定、ログ、出力へ残してしまう。
別サービス向けの権限を誤って転用する。
第三者Serverや依存パッケージの変更を見逃す。
誰の依頼で何を操作したか追跡できない。
MCPの認可仕様はHTTP接続でOAuth 2.1に基づく仕組みを定義していますが、認可は実装と運用が必要です。受け取ったtokenを別の下流サービスへそのまま渡すtoken passthroughは避け、対象リソースへ結び付いたtokenを検証します。
安全なMCP Serverを選ぶ12項目
- 提供者、ソースコード、配布元を確認できる
- 公開するTools・Resources・Promptsが一覧化されている
- 読み取りと書き込みの権限を分離できる
- 不要なファイル・DB・外部ドメインへアクセスしない
- 認証tokenをログやAI出力へ含めない
- 更新履歴、脆弱性対応、問い合わせ先がある
- 操作前に対象・差分・影響範囲を確認できる
- 実行ID、利用者、Tool、結果を監査できる
- 停止、失効、削除、ロールバックの方法がある
- 検証環境と本番環境の認証情報を分離できる
- データ保持期間と第三者提供条件が明確
- 仕様更新・非推奨化への対応方針がある
MCPを企業へ導入する7ステップ
- 業務を検索・提案・承認・実行へ分解する
- 最初は読み取り専用の1接続を選ぶ
- 利用データ、Tool、権限、禁止操作を台帳化する
- 正常・例外・攻撃ケースの評価データを作る
- 限定利用者と検証環境で接続する
- ログ、停止、失効、復旧を実際に試す
- 品質・削減時間・事故リスクで本番可否を決める
営業・マーケティングでのMCP活用例
| 業務 | MCPで接続する対象 | 初期の権限 | 成果指標 |
|---|---|---|---|
| 営業準備 | CRM、社内事例、カレンダー | 検索・下書き | 準備時間、採用率 |
| SEO監査 | Search Console、記事台帳 | 読み取り | 抽出時間、修正完了率 |
| 広告分析 | 広告管理画面、GA、表計算 | 読み取り・提案 | 異常検知時間、採用施策 |
| 問い合わせ対応 | フォーム、FAQ、顧客台帳 | 分類・回答案 | 初動時間、誤分類率 |
魚見の実務では、広告予算の変更や記事公開まで最初から自動化しません。データ収集、異常値の抽出、改善案の下書きを先に標準化し、人の承認結果を評価データへ戻します。自動実行よりも、成果検証のループを安定させる方が先です。
MCPを使わない方がよいケース
接続先が一つでAPI実装が十分安定している、利用するHostが一つだけ、標準化の維持費が便益を上回る場合は、直接APIが適する可能性があります。また、権限管理や監査ログが整っていない状態で、契約・送金・削除など高リスク操作を接続するのも避けます。
| 状況 | 推奨 | 理由 |
|---|---|---|
| 単一アプリ・固定処理 | 直接APIも比較 | 構成が単純で保守しやすい |
| 複数Hostで接続を再利用 | MCPを検討 | 公開形式をそろえやすい |
| 管理者不在の第三者Server | 本番利用しない | 更新・事故対応・責任が不明 |
| 高リスク操作 | 読み取り・提案から開始 | 誤操作の影響を限定 |
PoCで測るべきKPI
| 領域 | 指標 | 合格条件の例 |
|---|---|---|
| 品質 | 正しいTool選択、引数、根拠一致 | 重大誤り0、例外は人へ戻す |
| 効果 | 処理時間、待ち時間、採用率 | 確認込みで現行より短縮 |
| 安全 | 権限違反、誤送信、ログ欠損 | 禁止操作を確実に止める |
| 運用 | 停止・復旧、更新、問い合わせ | 自社担当者が対応できる |
2026年仕様更新を追うときの注意点
MCPは発展中の規格で、仕様版により通信、認可、拡張、非推奨機能が変わります。ブログ記事や設定例をコピーする前に、対象HostとServerが対応する仕様版、SDK版、移行手順を確認します。新しい仕様が出ても、既存環境が即時対応するとは限りません。
台帳にはServer名だけでなく、仕様版、SDK、配布元、設定更新日、所有者を残します。アップデート後はTools一覧、権限、認証、評価データ、監査ログを再確認します。
MCP導入後の運用台帳テンプレート
- 接続名、目的、所有部署、管理者
- Host、Client、Server、仕様・SDK版
- 公開するTools・Resources・Prompts
- データ区分、認証方式、token保管先
- 読み取り・下書き・更新・削除の権限
- 承認条件、上限、禁止操作
- ログ項目、保持期間、監査担当
- 停止・失効・復旧・削除方法
- 最終評価日と次回見直し日
MCPで「記事改善」を行う場合の具体的な設計例
Search Console、記事台帳、WordPressを接続する場合でも、最初から公開権限は与えません。第一段階は検索データと記事本文の読み取り、第二段階は改善候補と差分の作成、第三段階は担当者承認後の下書き保存です。公開は別権限とし、表示確認に合格した場合だけ実行します。
| 工程 | 許可するTool | 人の確認 | 記録 |
|---|---|---|---|
| 分析 | 検索データ・記事の読み取り | 対象URLと期間 | 取得条件、元データ |
| 提案 | 構成案・修正差分の生成 | 検索意図、重複、事実 | 変更理由、対策KW |
| 下書き | 限定された記事の更新 | 差分と戻し方 | 更新者、日時、版 |
| 公開 | 承認済み記事のみ公開 | PC/SP、リンク、計測 | 公開結果、エラー |
この分離により、悪意ある外部ページや誤った検索結果を読み込んでも、直ちにサイト全体を書き換える経路を作らずに済みます。さらに、対象ドメイン、投稿ID、更新可能な項目、1回の件数を通常のプログラム側で制限します。
MCPの導入効果を過大評価しないための確認
MCPは連携実装を再利用しやすくしますが、業務ルール、データ品質、モデル精度、承認負担を自動で解決するものではありません。導入前後で、接続開発時間、追加できた利用先、1件の処理時間、重大誤り、運用工数を測ります。
利用するAIアプリが増えても、同じServerを安全に再利用できなければ標準化の効果は出ません。反対に、接続台帳、権限、評価、監査を共通化できれば、個別API実装の重複を減らせます。技術の採用数ではなく、管理可能な接続を増やせたかで慎重かつ総合的に判断してください。
まとめ
MCPはAIと外部システムをつなぐ共通仕様です。接続の再利用性は高められますが、安全性は権限、認証、ログ、承認、停止手順で作ります。最初は読み取り専用の一業務から検証してください。
よくある質問
MCPは何の略ですか?
Model Context Protocolの略です。AIアプリと外部データ・ツールを共通形式で接続するためのプロトコルです。
MCPを使えばAPIは不要ですか?
不要になるとは限りません。MCPサーバーの内部で既存APIを利用することも多く、直接APIの方が適するケースもあります。
MCPサーバーは安全ですか?
一律に安全ではありません。提供者、コード、権限、認証、ログ、更新状況を確認してください。
社内データを接続してもよいですか?
データ分類とアクセス権を整え、最小権限、ログ、人の承認を設けてから接続します。
最初に何を接続しますか?
損害が小さく正誤を確認できる読み取り専用の業務から始めます。
MCPとAIエージェントの違いは?
AIエージェントは目的に沿って処理を進める仕組み全体で、MCPは外部接続に使える一つの方式です。
参照した一次情報
- Model Context Protocol:概要
- MCP:Security best practices
- MCP:Architecture
- MCP:Authorization
- MCP:Transports
接続を始める前に、業務・安全性・社内体制の弱点を無料診断できます。
監修者プロフィール
魚見幸司
生まれ(32歳)
監修:魚見幸司
SEO、Web広告、SNS・LINE運用、LP制作・改善、アクセス解析、コンテンツマーケティング、生成AI導入を横断するデジタルマーケティングの専門家。広告代理店で最年少マーケティング事業部長を務め、グローバルマーケティング会社のCMOを経験しています。
成果指標から施策を逆算し、小規模検証から標準化へ進める方法と、人の確認を残した半自動化を重視。SEO・広告・SNS・LP・問い合わせを分断せず、事業成果までつなげる実務検証を行っています。
この記事の監修:AI活用マーケティング総合研究所|AIマーケティング・Web広告の専門家 SEO、GEO・LLMO、ChatGPT活用、広告運用、LP改善、アクセス解析を横断し、生成AIを集客と問い合わせにつなげる実務設計を支援しています。
監修方針:実務で再現できる条件、数値、リスク、確認手順を重視して内容を確認しています。 監修者・専門家情報を見る
確認した公式情報
仕様と安全要件は更新されるため、導入時は公式情報も確認してください。

